Bezpečnost
Záložka Bezpečnost centralizuje SSO, zásady správy uživatelů, správu integrací, bezpečnost AI a uchovávání dat. Jde o jedinou záložku Organizace pro konfiguraci SSO; samostatná záložka SSO Config už neexistuje.
Konfigurace SSO
Část SSO config nabízí poskytovatele Microsoft a Google. Zapněte poskytovatele, kterého chcete nastavit, vyplňte pole zobrazená aplikací a formulář Bezpečnost uložte.
ID tenantu a klienta jsou konfigurační identifikátory. Tajné klíče klienta ukládejte bezpečně a nevkládejte je do dokumentace, screenshotů, promptů ani sdílených zpráv.
Správa uživatelů
Správa uživatelů obsahuje:
- ovládání Sdílení veřejných odkazů na konverzace a nahrávky,
- Upravitelná pole profilu pro výběr atributů, které mohou členové měnit,
- Synchronizaci týmů pro import skupin organizace z Microsoft Entra ID.
E-mail je přihlašovací identita pouze pro čtení a pravidla upravitelných polí ho nezpřístupňují k úpravě. Ownera může smazat pouze Owner a organizaci musí zůstat alespoň jeden aktivní Owner.
Pokud identifikační údaje spravuje adresář, omezte upravitelná pole profilu, aby uživatelé nemohli přepsat autoritativní hodnoty. Před synchronizací skupin Entra nejprve nakonfigurujte Microsoft SSO.

Integrace
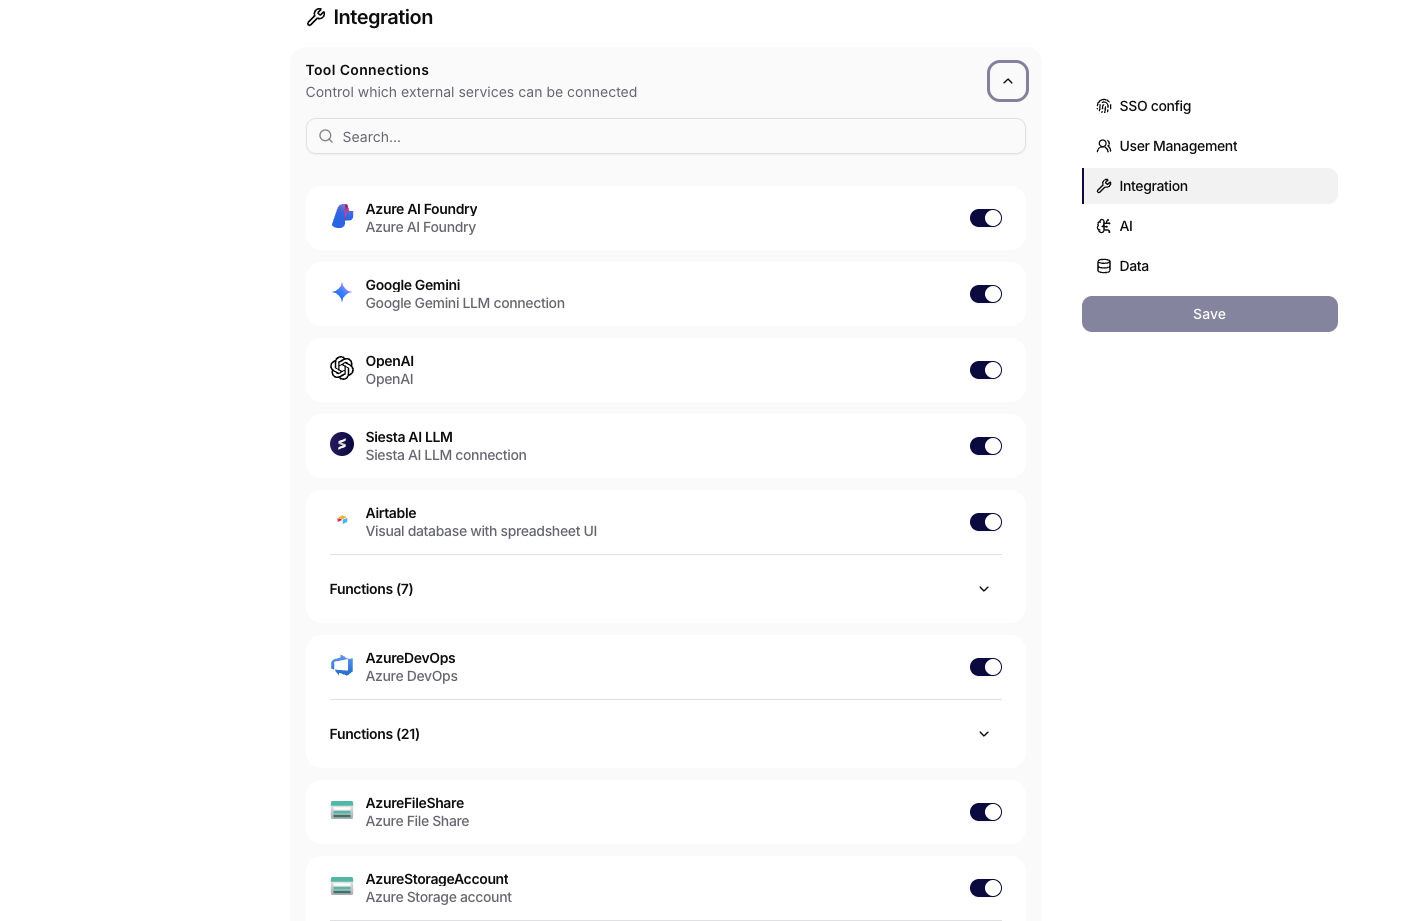
Část Připojení nástrojů řídí, které externí služby lze připojit a které funkce mohou běžet. Organizační přepsání použijte pro typy integrací nebo funkce, které musí být zakázané nebo vyžadovat potvrzení.
Pokud jsou dostupná hromadná tlačítka Enabled, Enabled with confirmation a Disabled, nastaví společně povolené funkce. Před uložením zkontrolujte jednotlivé řádky. Konkrétní připojení nemůže oslabit organizačně vynucený zákaz ani povinné potvrzení.
Po změně pravidel zvolte Save. Před vypnutím používané integrace zkontrolujte závislá připojení, agenty a workflow; jejich funkce nemusí být nadále dostupné. Tato pravidla stojí nad přístupem ke konkrétním připojením, přiřazením nástrojů agentům a konfigurací workflow.
AI
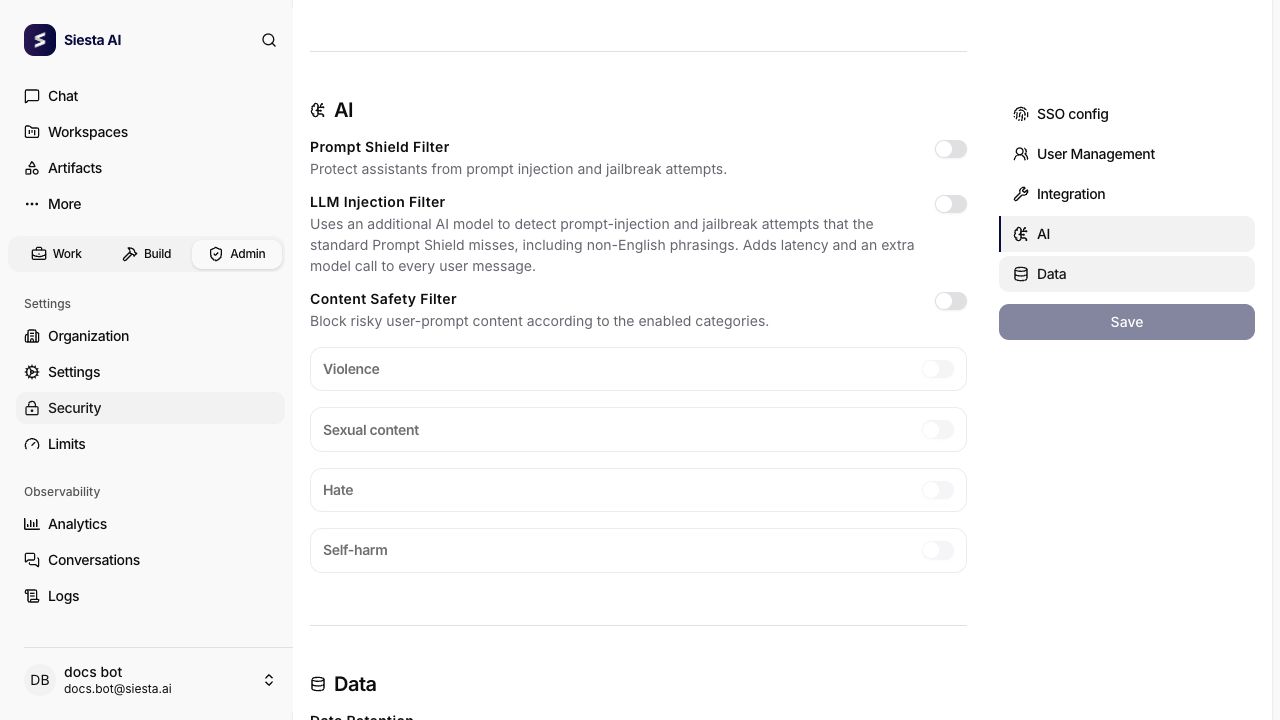
Bezpečnost AI obsahuje:
- Prompt Shield Filter proti prompt injection a jailbreak pokusům,
- LLM Injection Filter přidává modelovou kontrolu prompt injection a jailbreak pokusů, včetně některých případů, které běžný Prompt Shield nezachytí,
- Content Safety Filter pro rizikové uživatelské prompty,
- přepínače kategorií násilí, sexuálního obsahu, nenávisti a sebepoškozování.
LLM Injection Filter přidává latenci a další volání modelu pro každou uživatelskou zprávu. Před širším zapnutím otestujte ochranu i provozní dopad. Přepínače kategorií se aktivují po zapnutí hlavního filtru Content Safety.
Data
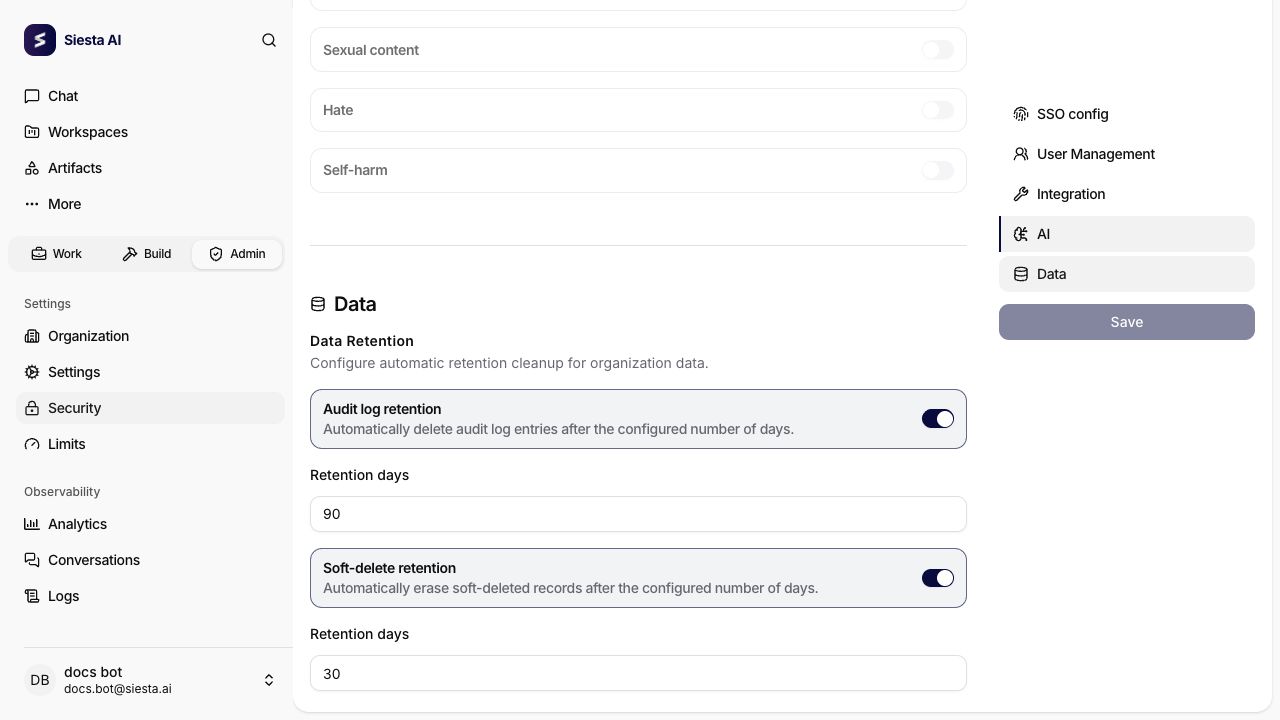
Uchovávání dat může automaticky odstraňovat:
- záznamy auditu po zadaném počtu dnů,
- softwarově odstraněné záznamy po zadaném počtu dnů.
Zvolte dobu uchování odpovídající požadavkům na obnovu, podporu, audit a správu.
Samostatné Centrum bezpečnosti zobrazuje doporučení a zjištění. V záložce Bezpečnost organizace se nastavují podkladové zásady pro celý tenant.