Profil
Sekce Profil slouží ke správě osobních údajů, propojených přihlášení a zabezpečení. Profil otevřete z uživatelského menu. Dostupné jsou Account, Security, Apps & Extensions podle nastavení organizace a API Keys, pokud je zapnutá funkce API a máte potřebná oprávnění.
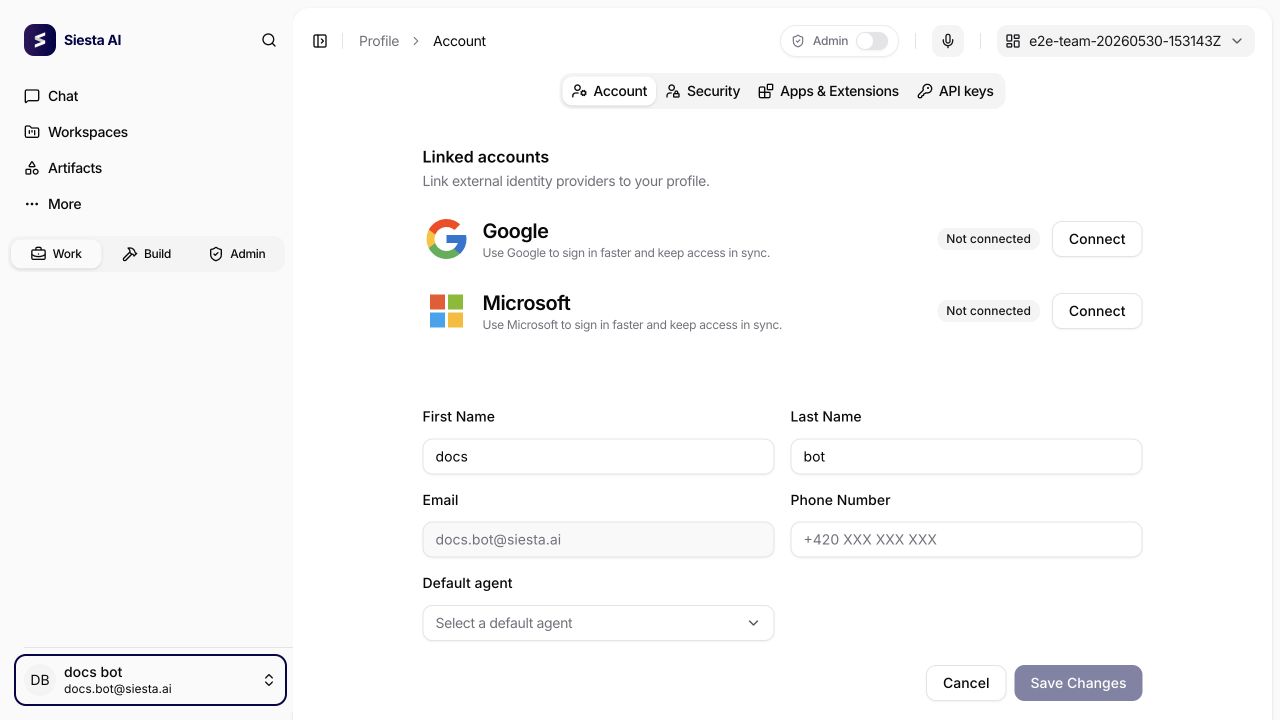
Údaje o účtu
V této části můžete upravit základní informace o profilu:
- Jméno a Příjmení
- Telefonní číslo
E-mail je přihlašovací identita pouze pro čtení. Pravidla organizace mohou omezit také úpravu jména a telefonního čísla.
Změny uložíte tlačítkem Uložit změny. Pokud chcete úpravy zahodit, použijte Zrušit.
Propojené účty
V horní části stránky je sekce Propojené účty. Zde vidíte, které externí přihlášení je k účtu připojeno (např. Google). Stav je označen štítkem Propojeno a účet lze odpojit tlačítkem Odpojit.
Změna hesla a deaktivace účtu
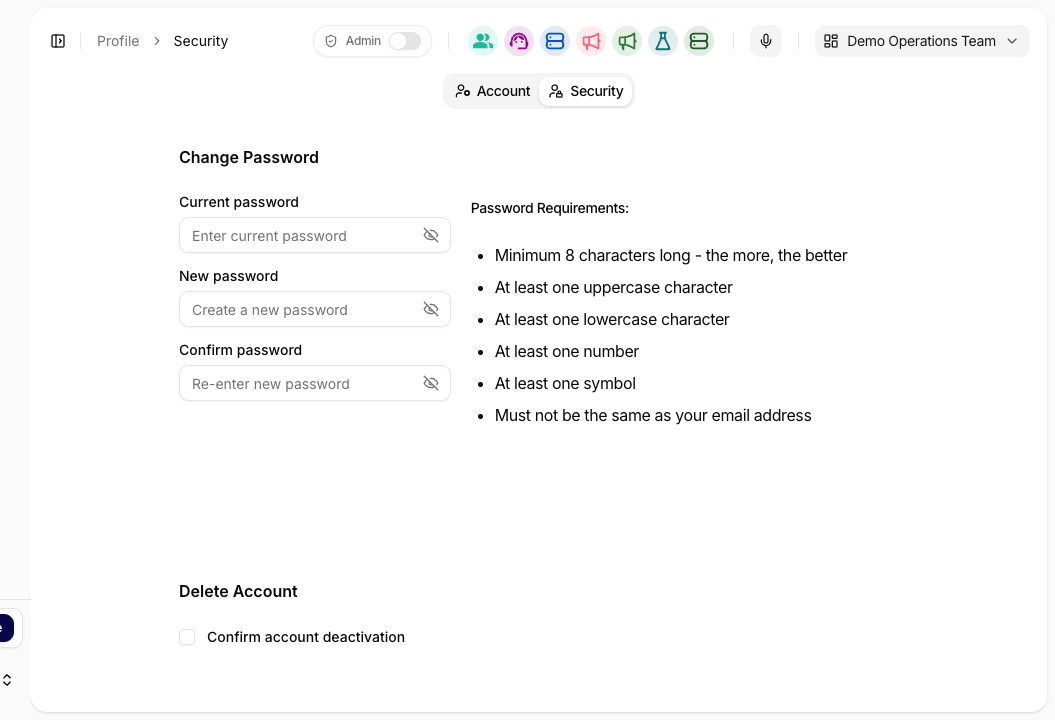
Sekce Změnit heslo vyžaduje:
- Aktuální heslo
- Nové heslo
- Potvrdit heslo
Napravo je přehled požadavků na heslo, které je potřeba splnit (minimálně 8 znaků, alespoň jedno malé a velké písmeno, jedno číslo, jeden symbol).
Smazat účet
Pro deaktivaci účtu je nutné zaškrtnout Potvrdit deaktivaci účtu a poté potvrdit tlačítkem Deaktivovat účet
Osobní API klíče
V Profile → API Keys spravujete klíče, které jste vytvořili. Tento seznam obsahuje jen vaše klíče, i když máte současně oprávnění spravovat klíče ostatních.
- Vyberte vytvoření klíče a pojmenujte ho podle integrace a prostředí.
- Zkopírujte klíč do bezpečného úložiště přihlašovacích údajů na serveru integrace.
- Otestujte požadavek pouze pro čtení se správným ID organizace.
- Klíč smažte, když ho integrace přestane potřebovat.
Správa API klíčů závisí na vašich oprávněních a zapnutí funkce API v organizaci. Organization → API Keys nabízí oprávněným uživatelům správu klíčů v rámci organizace.
API klíč jedná jako jeho tvůrce ve vybrané organizaci. Nedává širší oprávnění než tato identita. Viz Nastavení REST API.
Apps & Extensions
V části Apps & Extensions najdete mobilní, prohlížečové, desktopové a MCP možnosti, které organizace zpřístupnila. Viditelné karty závisí na nastavení organizace.
Karta MCP Server nabízí tři způsoby nastavení klienta:
- HTTP + API key pro klienty konfigurované pomocí API klíče a ID organizace;
- OAuth pro kompatibilní klienty, kteří otevřou Siesta AI pro přihlášení a souhlas uživatele;
- npx (fallback) pro klienty, kteří se neumějí připojit přímo přes HTTP.
Použijte konfiguraci vygenerovanou v této záložce a nesestavujte endpointy nebo hlavičky ručně. Celý postup souhlasu, odmítnutí, návratu a opakování popisuje Připojení Siesta AI k MCP klientovi.
Privátní nasazení používají verzovanou konfiguraci enterprise klientů pro aplikační povrchy povolené organizací. Schema, chování QR/importu a validační pravidla popisuje Konfigurace enterprise klientů.