Audit log
Stránka Audit log je součástí Logs. Otevřete Logs a vyberte zobrazení audit logu pro sledování důležitých akcí provedených v aplikaci Siesta AI.
Audit log poskytuje historii změn a systémových událostí, která je užitečná pro sledovatelnost, bezpečnost, auditování a řešení incidentů.
Každý záznam v audit logu odpovídá konkrétní akci provedené uživatelem nebo systémem.
Související zobrazení Tool Executions v Logs se zaměřuje konkrétně na akce, které agenti provedli prostřednictvím připojených nástrojů. Použijte Audit log pro administrativní a systémové změny a Tool Executions pro aktivitu agentů/nástrojů.
Přehled záznamů
Zobrazení audit logu zobrazuje seznam událostí v tabulce.
Zobrazené sloupce:
- Date – přesné datum a čas provedené akce
- User – identifikace uživatele, který akci provedl
- Entity – typ objektu, na kterém byla akce provedena (např. Conversation, Message, User, Team, DataSource, ApiKey)
- Action Type – typ provedené operace, např. Created nebo Updated
- Detail – ikona oka pro otevření detailů záznamu
Audit log je stránkován pro zpracování velmi velkého množství záznamů.

Filtrování záznamů
Audit log umožňuje filtrování událostí pro rychlé nalezení relevantních záznamů.
Dostupné filtry:
- Date Range (Select Date Range) – omezení záznamů na konkrétní období
- User (User) – akce provedené konkrétním uživatelem
- Action Type (Action Type) – filtrování podle typu operace (např. pouze Created nebo Updated)
- Reset Filters – vymazání všech filtrů
Filtry lze kombinovat pro přesnější výsledky.
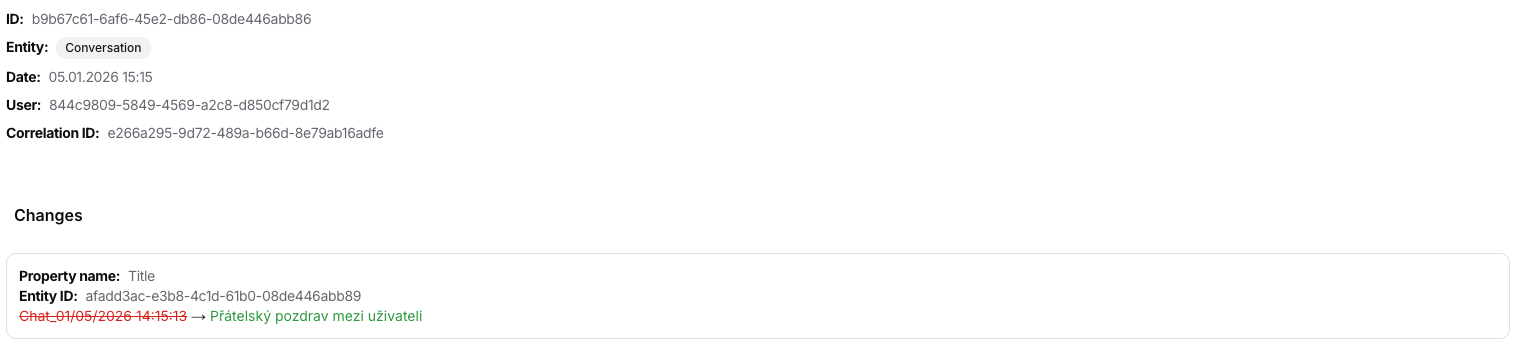
Detail záznamu auditu
Po otevření konkrétního záznamu se zobrazí podrobné informace o akci.
Detaily zahrnují:
- Record ID – unikátní identifikátor události auditu
- Entity – typ objektu ovlivněného změnou
- Date – čas provedené akce
- User – identita uživatele, který akci provedl
- Correlation ID – identifikátor, který umožňuje sledování souvisejících akcí v systému
Změny
Zobrazuje konkrétní změny, které byly provedeny, jako například:
- název vlastnosti, která byla změněna,
- původní hodnota,
- nová hodnota po změně.
Tato sekce umožňuje přesné sledování toho, co a jak se změnilo.
Typické použití audit logu
Audit log je primárně určen pro:
- bezpečnostní a compliance účely,
- sledování historie změn,
- analýzu chování uživatelů,
- řešení incidentů a chyb,
- interní a externí audity.
Shrnutí
Audit log v Siesta AI poskytuje transparentní a detailní přehled důležitých akcí v systému. S filtry a detaily záznamů umožňuje rychlou identifikaci, kdy, kým a jak byla konkrétní změna provedena.
Související příručky
- Admins: Monitor Usage, Audit Logs, and Risk
- Admins: Review Tool Executions