 MCP
Připojení MCP vám umožňuje připojit jakýkoli server Model Context Protocol (MCP) k Siesta AI. MCP server zpřístupňuje sadu nástrojů (funkcí) prostřednictvím standardního protokolu a Siesta AI může tyto nástroje volat z agentů a pracovních postupů bez dedikovaného nativního připojení.
Použijte MCP, když systém již poskytuje MCP server, nebo když chcete zpřístupnit své vlastní nástroje agentům prostřednictvím jednoho standardního rozhraní. Pro běžné HTTP koncové body bez MCP použijte místo toho připojení Rest API.
Přehled
Prostřednictvím připojení MCP Siesta AI:
- objevuje nástroje publikované MCP serverem,
- volá tyto nástroje s argumenty poskytnutými agentem,
- vrací výsledky do konverzace nebo pracovního postupu.
Požadavky
- Dostupný koncový bod MCP serveru (URL).
- Jakákoli autentizace, kterou server vyžaduje (například API klíč nebo bearer token).
- Znalost toho, jaké nástroje server zpřístupňuje a jejich chování při zápisu.
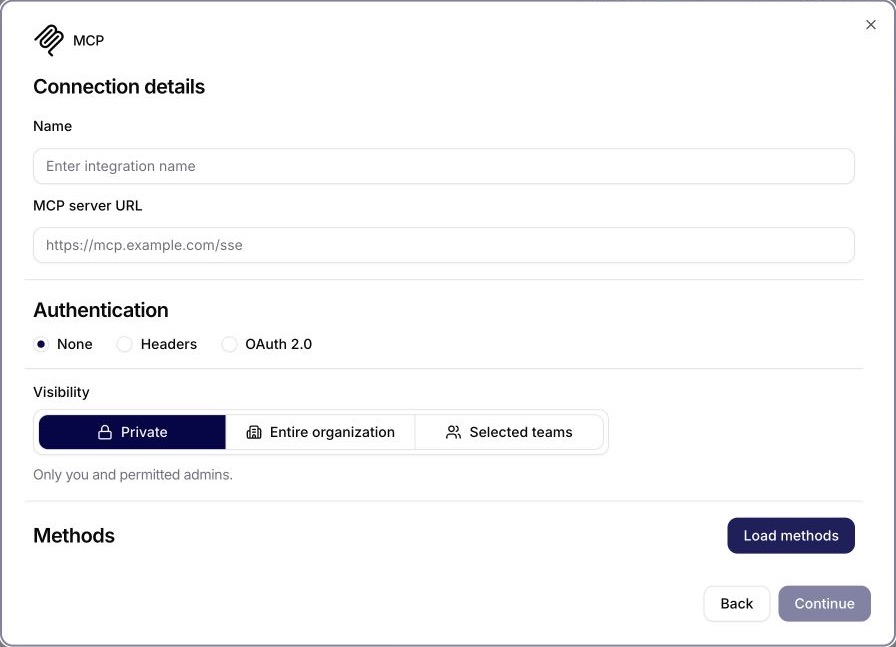
1. Přidejte připojení v Siesta AI
- Otevřete sekci Connections.
- Klikněte na Add Connection.
- Vyhledejte a vyberte MCP.
- Vyplňte:
- Name: rozpoznatelný štítek pro server.
- Server URL: koncový bod MCP serveru.
- Authentication: přihlašovací údaje, které server vyžaduje, pokud nějaké.
- Access:
Private(viditelné pouze pro vás) neboShared(použitelné v celé organizaci).
- Uložte. Siesta AI se připojí k serveru a načte dostupné nástroje.
2. Zkontrolujte a spravujte nástroje
Po připojení zkontrolujte nástroje, které server zpřístupňuje:
- Potvrďte, co každý nástroj dělá a zda čte nebo zapisuje.
- Dejte nástroje schopné zápisu do režimu potvrzení, kde je to podporováno.
- Přiřaďte připojení pouze agentům a pracovním postupům, které ho potřebují.
3. Použijte MCP nástroje
- Otevřete Agent nebo Workflow.
- Připojte MCP připojení.
- Agent nyní může volat nástroje serveru během interakcí nebo automaticky na pozadí.
Bezpečnost a správa
- Zacházejte se schématy nástrojů MCP, hlavičkami a chováním při zápisu jako s produkčními smlouvami.
- Preferujte
Privatepřístup pro servery s citlivým rozsahem a zkontrolujte sdílený přístup. - Správa funkcí používá nejpřísnější efektivní nastavení: povoleno, povoleno s potvrzením nebo zakázáno.
- Provádění nástrojů zaznamenává stav funkce a stav schválení pro audit.
Technické poznámky
- Implementace: MCP nástroje jsou definovány připojeným serverem spíše než pevným modulem připojení.
- Autentizace/rozsahy: závisí na MCP serveru (API klíč, bearer token nebo jiné hlavičky). Omezte přihlašovací údaje na to, co nástroje skutečně potřebují.
- Funkce: každý nástroj publikovaný serverem se mapuje na volatelnou funkci s vlastními parametry a chováním při zápisu.
- Chování při zápisu: nástroje, které mění externí systémy, by měly vyžadovat potvrzení a úzké seznamy povolení pro produkční agenty.
Shrnutí
Připojení MCP přináší jakýkoli server Model Context Protocol do Siesta AI jako sadu volatelných nástrojů pro agenty a pracovní postupy. Je to standardní způsob, jak zpřístupnit vlastní nebo třetími stranami poskytované nástroje prostřednictvím jednoho rozhraní, se stejným přístupem, potvrzením a kontrolami auditu jako u jiných připojení.
Směr MCP připojení
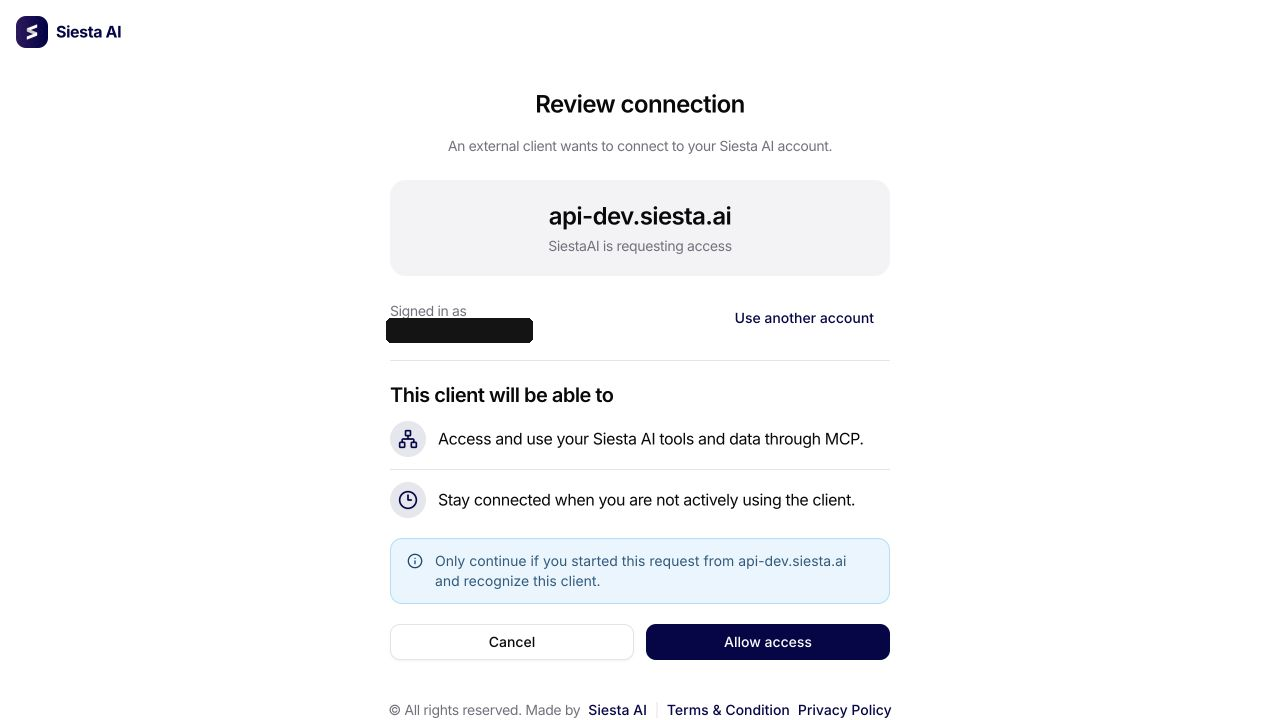
Tato stránka popisuje připojení MCP serveru třetí strany do Siesta AI, aby jeho nástroje mohli volat agenti a workflow. Pokud chcete připojit externího AI klienta k Siesta AI jako MCP serveru, použijte nastavení Siesta AI MCP klienta, včetně možnosti OAuth.
Volba režimu autentizace
Formulář MCP Connection nabízí tři režimy. Režim vyberte podle zveřejněných požadavků serveru a nezkoušejte různé credentialy proti neznámému endpointu.
| Režim | Kdy jej použít | Požadovaný vstup | Bezpečnostní doporučení |
|---|---|---|---|
| None | Server je úmyslně veřejný a přijímá neautentizované MCP požadavky. | Server URL | Ověřte, že bez vlastních kontrol nezpřístupňuje soukromá data ani zápis. |
| Custom headers | Server vyžaduje API key, bearer token, gateway header nebo jinou statickou hlavičku. | Server URL a dvojice názvů/hodnot hlaviček | Použijte nejužší credential. Hodnotu nedávejte do názvu, URL, screenshotu, promptu ani veřejné dokumentace. |
| OAuth | Server zveřejňuje OAuth přes protected-resource a authorization-server metadata. | Server URL; client ID pouze pokud jej discovery neposkytne ani nezaregistruje; client secret pouze pro confidential client | Dokončete autorizaci v prohlížeči a chraňte callback hodnoty a tokeny. |
Při OAuth Siesta AI načte metadata chráněného zdroje a autorizačního serveru. Discovery určí endpointy, scope, poskytovatele a zda lze klienta dynamicky registrovat nebo je nutné zadat client ID.
Browser flow používá authorization code s PKCE. Chráněný state sváže callback s pokusem o připojení a code verifierem. Public client používá PKCE bez secretu; confidential client používá vydané client ID a client secret. Pokud discovery vyžaduje client ID, formulář jej zobrazí; secret zůstává volitelný.
Po souhlasu Siesta AI uloží refresh credential do chráněného úložiště a pro MCP volání získává krátkodobé access tokeny. U existující OAuth connection vyberte Authorize again on save, ověřte změnu popisku na Authorization will be renewed on save a connection uložte. Tím se zopakuje discovery a consent a credential se nahradí beze změny identity connection. Operaci musí dokončit vlastník. Potom znovu načtěte nástroje a proveďte bezpečný read test podle kontroly health a reautorizace.
Pokud OAuth není vyžadován, použijte None. Zrušený, neplatný, expirovaný nebo přerušený callback spusťte znovu z formuláře. State, code, verifier ani callback URL nekopírujte.
V OAuth režimu se Additional headers posílají vedle OAuth bearer tokenu pouze pro routing nebo gateway požadavek. Nenahrazují OAuth token; nepřidávejte druhý Authorization credential.
Ověření metadata nástrojů
MCP anotace read-only, idempotent, destructive a open-world dodává server. Pomáhají s klasifikací, ale nevynucují provider permissions ani nedokládají skutečné chování. Porovnejte je s popisem a schématem, otestujte bezpečný vstup a zvolte režim podle MCP governance matice. Chybějící nebo rozpornou anotaci považujte do ověření za write-capable.