 Confluence
Přehled
Confluence připojení umožňuje bezpečné propojení platformy Siesta AI s Atlassian Confluence přes oficiální API. Integrace poskytuje řízený přístup k obsahu Confluence prostoru a umožňuje:
- vyhledávání stránek,
- načítání obsahu dokumentace,
- programové vytváření nových stránek,
- aktualizaci existujících stránek.
Připojení je navrženo pro enterprise použití s důrazem na řízení oprávnění, auditovatelnost a bezpečnost přístupu k datům.
Požadavky
- Aktivní Confluence Cloud site.
- Atlassian účet, který má přístup do Confluence prostoru/stránek, se kterými má konektor pracovat.
- Vygenerovaný API token v Atlassian účtu (
id.atlassian.com→ Security → API tokens). - Oprávnění administrátora pro správu připojení v Siesta AI.
Podporované operace
| Operace | Popis |
|---|---|
SearchPagesAsync | Fulltextové vyhledávání stránek v rámci zvoleného Confluence prostoru |
GetPageAsync | Načtení obsahu stránky včetně metadat |
CreatePageAsync | Vytváření nových stránek v Confluence |
UpdatePageAsync | Aktualizace existujících stránek |
Řízení oprávnění
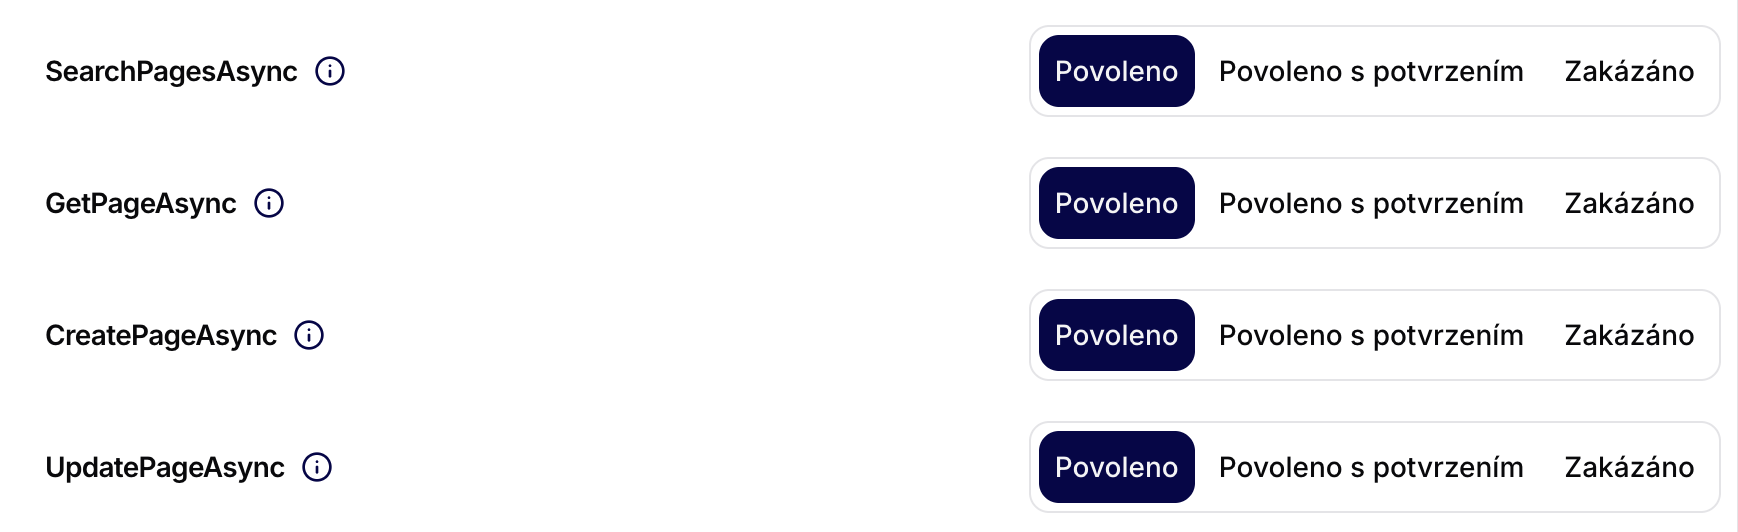
Každou operaci lze nastavit samostatně:
- Povoleno – operace je dostupná bez omezení.
- Povoleno s potvrzením – operace vyžaduje manuální schválení.
- Zakázáno – operace není dostupná.
Tento model umožňuje přesně definovat rozsah přístupu, např. pro:
- pouze čtecí agenty,
- automatizované dokumentační procesy,
- kontrolované zápisy do Confluence.
Konfigurační parametry
Povinné parametry
| Parametr | Popis |
|---|---|
| Název | Interní označení konektoru |
| ApiKey | API token vygenerovaný v Atlassian účtu |
| Confluence site URL | URL Atlassian instance (např. https://firma.atlassian.net) |
| Email or username of Atlassian account | E-mail (nebo username) účtu, pod kterým byl token vytvořen |
Postup přidání Confluence konektoru
1) Připravte si přístupové údaje
Než začnete připojení vytvářet v Siesta AI, připravte si všechny hodnoty, které budete do formuláře vkládat.
V Atlassian účtu otevřete Security a sekci API Tokens.
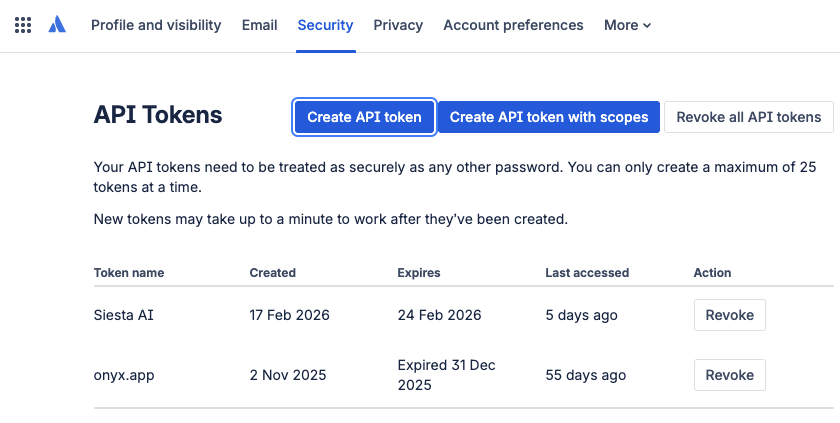
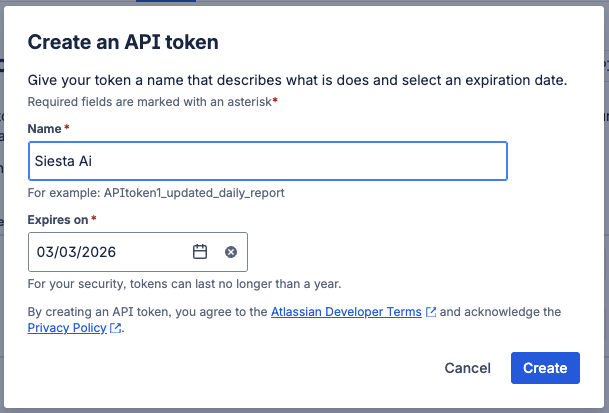
Klikněte na Create API token (bez scopes), zadejte název tokenu a expiraci, a potvrďte vytvoření.
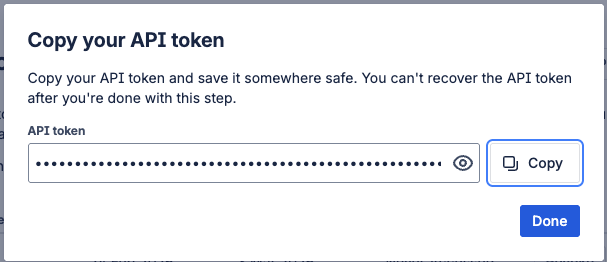
Po vytvoření token jednorázově zkopírujte a bezpečně uložte.
Potom si připravte ještě:
- Confluence site URL (např.
https://firma.atlassian.net) - E-mail nebo username Atlassian účtu, pod kterým byl token vytvořen
2) Otevřete správu integrací v Siesta AI
V administraci Siesta AI přejděte do Administration → Connected Apps.
3) Vyberte Confluence
V dialogu Přidat integraci vyberte Confluence a pokračujte.
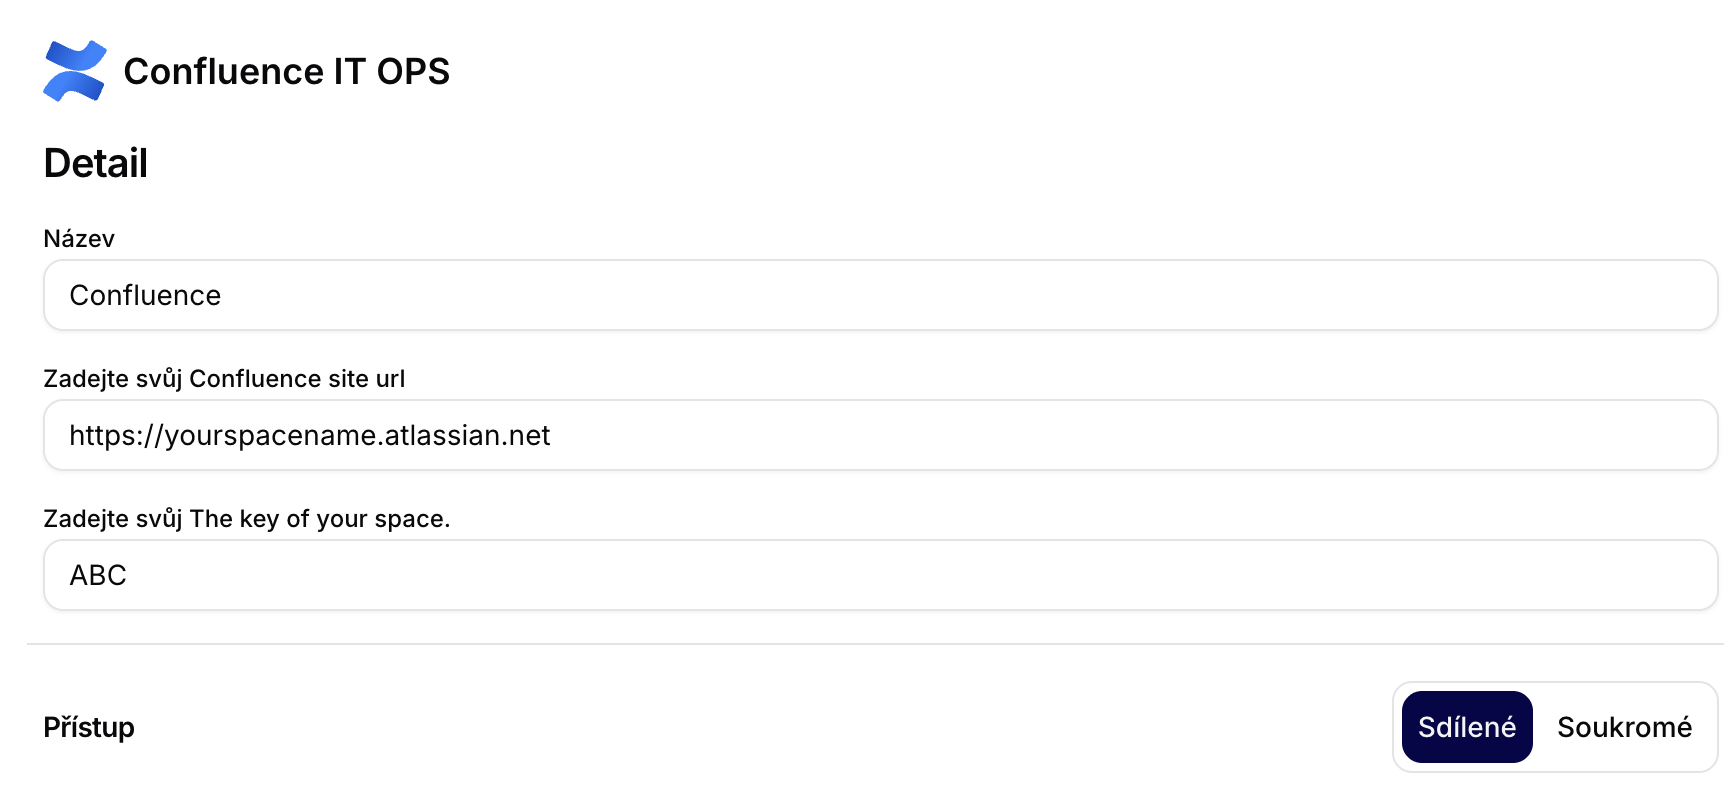
4 Vyplňte Confluence formulář
Vyplňte:
- Název
- ApiKey (token z Atlassian)
- Confluence site URL (např.
https://firma.atlassian.net) - Email / username Atlassian účtu, pod kterým byl token vytvořen
Potvrďte vytvoření integrace.
5 Nastavte oprávnění operací
Po vytvoření integrace otevřete Nastavení oprávnění a nastavte povolené operace.
Doporučení: zápisové operace nastavte na Povoleno s potvrzením.
Důležitá poznámka k API tokenu a oprávněním
API token je navázaný na konkrétní Atlassian účet. Konektor pak dědí oprávnění tohoto účtu v Confluence (co účet nevidí nebo nemůže upravit, to nedokáže ani konektor).
Z toho důvodu je doporučené:
- aby měl každý uživatel vlastní token, pokud připojení běží pod jeho identitou,
- nebo používat dedikovaný service účet pro sdílené/produkční automatizace,
- hlídat expiraci tokenu a provádět pravidelnou rotaci.
Typické scénáře využití
Interní znalostní báze
- Vyhledávání v interní dokumentaci
- Odpovídání na dotazy zaměstnanců
- Centralizovaný přístup k aktuálním informacím
Automatizace dokumentace
- Generování release notes
- Tvorba meeting zápisů
- Aktualizace provozních postupů (SOP)
Propojení procesů
- Synchronizace Jira → Confluence
- Automatické vytváření reportů
- Dokumentace incidentů a auditních záznamů
Bezpečnostní architektura
Integrace využívá:
- autorizovaný přístup přes Atlassian API,
- omezení na konkrétní Confluence prostor,
- granulární řízení oprávnění operací,
- možnost auditu aktivit.
Nedochází k neautorizovanému stahování obsahu ani obcházení bezpečnostních mechanismů Atlassian platformy.
Doporučená provozní konfigurace
- Povolte čtení bez omezení.
- Zápisové operace nastavte na Povoleno s potvrzením.
- Používejte oddělené prostory pro automatizovanou dokumentaci.
- Pravidelně kontrolujte oprávnění připojení.